
ChatGPT セキュリティガイドライン(非公式)
「オフ」にすることと「消す」ことは、同じではありません
目次
ChatGPT活用におけるセキュリティの注意点
ChatGPTを仕事で使っている方、これから社内で使えるようにしたいと考えている方は、少なくないはずです。ただ、そのときにほぼ必ず頭をよぎるのが「入力した内容はどこへ行くのか」という不安ではないでしょうか。
この記事は、その不安を1つずつ整理していくためのものです。セキュリティ上のリスクがあるからといって使うのをやめるのではなく、リスクの中身を正しく知ったうえで、安全に使う道を探ります。
なお、タイトルは大仰ですが、中身は公開されている情報をもとにした一つの整理にすぎません。参考程度に読んでいただければと思います。
機密情報を入力するとどうなるの?
職場でChatGPTを使うときに、いちばん気になるのは機密情報の扱いではないでしょうか。入力した内容が、そのままどこかへ流出してしまうのではないか、という不安です。
ただ、掲示板やSNSに書き込むような話とは違います。ChatGPTに送った文章は、OpenAIのサーバーへ送信され、そこに保存されます。少なくとも、送った瞬間に無関係な誰かへ公開される、という仕組みではありません。
気をつけたいのは学習との関係です。個人向けのプランでは、既定の状態だと入力した内容がモデルの学習に使われることがあります。これを止めるには、設定の「データコントロール」から「すべての人のためにモデルを改善する」をオフにします。公式ヘルプでは英語表記の “Improve the model for everyone” で案内されているので、画面の言語によっては表示が違うかもしれません。
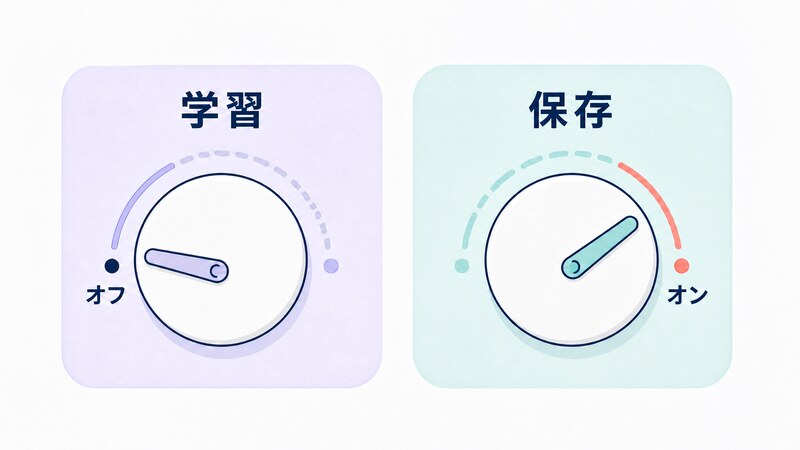
ただし、ここで注意が必要です。オフにしても、入力した内容がOpenAIのサーバーへ送られること自体は止まりません。学習を止める設定と、保存を止める設定は、まったく別のスイッチだと考えてください。
もう一つ、見落とされがちな点があります。学習をオフにしていても、返答に👍や👎でフィードバックを送ると、その会話全体が学習に使われることがあります。オフにしているから安心、と思っていた設定にも、こうした例外があるということです。
では、「学習に使われるかどうか」と「保存されるかどうか」は、そもそも同じ話なのでしょうか。
ChatGPTのセキュリティを考える2つの視点
ChatGPTのセキュリティを考えるときは、「モデルの学習に使われるか」と「データが収集され、サーバーに保存されるか」という、2つの別々のつまみとして捉えるとわかりやすくなります。学習をオフにしたからといって、保存まで止まるわけではないからです。
では、保存そのものを止める方法はあるのでしょうか。答えは、ありません。無料プランでも、Plusプランでも、法人向けのプランでも同じです。
一時的に使う一時チャットでも、安全確認のために最長30日分のコピーが内部に残る、と公式は説明しています。保存を完全にゼロにできるのは、API(画面を操作せずに、システム同士が直接やり取りするための窓口)を使う一部の法人向け契約だけです。
とはいえ、過度に恐れる必要もありません。OpenAIは、保存中のデータも、やり取りの最中のデータも暗号化していると説明しています。これは無料プランを含めた全体に対する説明で、プランによって扱いが変わるものではありません。
そもそも、外部のサーバーにデータを預けるという点では、多くのクラウドサービスも同じ条件です。生成AIだけが特別に危ない、と身構えなくてよいというのが筆者の見方ですが、これは公式が保証している話ではなく、あくまで一つの見立てです。
とはいえ、預けたデータの行き先まで気にする声もあります。2024年7月31日に公開されたWiredの記事は、OpenAIの利用規約が、収集したデータを関連会社やベンダー、サービスプロバイダー、そして法執行機関と共有できると定めていることを指摘しています。
Open AI says this data is used to train the AI model and improve its responses, but the terms allow the firm to share your personal information with affiliates, vendors, service providers, and law enforcement. “So it’s hard to know where your data will end up,” says Love.
— O’Flaherty, K. (2024, July 31). Can GPT-4o be trusted with your private data? Wired.
実際、OpenAIのプライバシーポリシーそのものにも同じ内容が書かれています。個人データはベンダーやサービスプロバイダー、関連会社、そして政府の当局へ開示されることがある、という記載です。
さらに、一定の場合には、OpenAIの担当者や委託先の担当者が内容を確認することもあります。公式ヘルプは、不正利用や安全上のインシデントを調査する目的などに限って、権限を持つ一部の担当者だけがアクセスできる、と説明しています。
では、入力した内容を消したいと思ったときは、どうすればよいのでしょうか。
1つの方法は、一時チャットモードを使うことです。このモードでの会話は、履歴に残らず、学習にも使われず、公式の説明では30日でOpenAI側のサーバーから削除されます。
一時チャットを使わなかった通常の会話も、削除すれば同じように30日以内にシステムから取り除かれます。ただし例外があります。すでに学習に使われ、アカウントとの結びつきが切り離された分は、この30日の対象外です。学習をオフにする設定は、オフにした時点より前の会話には遡って効きません。
この「30日」は、いつも同じペースで進んでいるとは限りません。2025年、ニューヨーク・タイムズとの訴訟に関わる裁判所の保全命令によって、この削除が一時的に止まったことがあります。削除した会話も、一時チャットも、本来なら消えているはずの期間、消えずに保管されていました。
対象になったのは、Free・Plus・Pro・Teamの各プランと、Zero Data Retentionを契約していないAPIの利用者です。EnterpriseプランとEduプランの利用者は対象外でした。この義務は2025年9月26日に終わり、通常の30日という方針に戻っています。
ここまでで、暗号化という言葉が何度か出てきました。プランによって、この暗号化の中身に違いはあるのでしょうか。
ChatGPTの暗号化方式について
「OpenAIにおけるエンタープライズプライバシー」という公式ページがあります。ここには、Business、Enterprise、Edu、そしてAPIプラットフォームを利用する際、企業のデータに対する所有権と管理権を提供し、コンプライアンス要件を満たす支援もしている、と書かれています。
暗号化についても具体的な記載があります。データを保存する際はAES-256、OpenAIとユーザーの間やOpenAIとサービスプロバイダーの間でやり取りする際はTLS 1.2以上を使う、という内容です。どちらも広く使われている、信頼性の高い方式です。
では、このAES-256という暗号化は、無料プランやPlusプランにも同じように使われているのでしょうか。法人向けの説明ページとは別に、OpenAIのTrust Portalというサイトにも「すべての顧客データはAES-256で保存時に暗号化されている」という記載があります。ただしこのサイト自体が法人向けの製品を対象にしたページで、データの保持期間についても「ワークスペースの管理者が保持期間を管理する」という前提で書かれています。ワークスペースとは、会社が契約したときにできる共有の利用環境のことです。
個人向けのプランを含めた一般的な説明としては、先に触れた「保存中も通信中も暗号化されている」という記述の方が当てはまります。この記述にはプランによる区別がありません。無料プランだから暗号化の水準が低い、と考える根拠は今のところ見当たりません。
ここまでで、法人向けのプランには専用の説明ページがあることが見えてきました。では、無料プランやPlusプランに比べて、法人向けのプランは実際どこが違うのでしょうか。
無料プラン・PlusプランよりもBusinessプラン・Enterpriseプランは安全なの?
結論から言うと、暗号化のような技術的な仕組みそのものが大きく変わるわけではありません。違うのは、主に管理・運用の面です。
法人向けのプランでは、既定の状態でビジネスデータがモデルの学習に使われません。個人向けプランで「すべての人のためにモデルを改善する」をオフにしたのと同じ状態が、最初から適用されているということです。
プラン名についても触れておきます。現在、個人向けの契約はFree・Go・Plus・Pro、法人向けはBusiness・Enterpriseという名前に整理されています。ただし公式ヘルプページの一部には、今も「Team」という以前の呼び方が残っています。呼び方が完全に切り替わったとまでは言い切れません。
法人向けのプランには、もう一つ大事な違いがあります。ワークスペースの管理者は、社員がやり取りした会話を見られます。Businessプランでは閲覧・書き出し・削除ができ、EnterpriseプランやEduプランでは監査用の記録として参照できる、というように手段は違いますが、社内の目から見えていることに変わりはありません。会社で使わせる立場の方は、ここを踏まえたうえで社員に説明しておきたいところです。
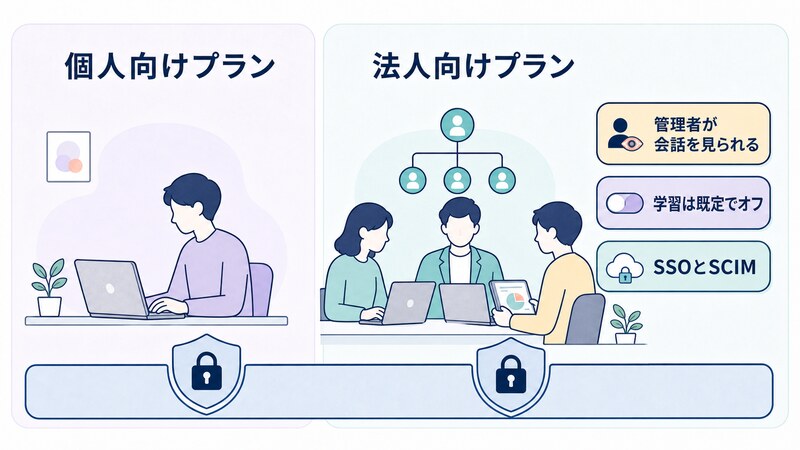
サインインの仕組みにも違いがあります。既定では、メールアドレスとパスワード、またはGoogle・Microsoft・Appleのアカウントでログインします。これは公式ヘルプが「ソーシャルログイン」と呼んでいる方式です。Enterpriseプランでは、これに加えてSAMLというプロトコルによる「SSO(シングルサインオン)」と、アカウントを一括管理するためのSCIMという仕組みを利用できます。
ここは少し注意が必要なところです。GoogleやMicrosoftのアカウントでログインできることをもって「無料プランもSSOに対応している」と説明されることがありますが、OpenAI自身は、法人向けのSAML連携を「SSO」、Googleなどでのログインを「ソーシャルログイン」と、明確に呼び分けています。どちらが優れているというより、個人での利用にはソーシャルログインが手軽で、多数の社員を一括管理する企業にはSAMLやSCIMが向いている、という向き不向きの違いです。
では、法人向けのプランは、コンプライアンスの面でも何か違いがあるのでしょうか。
コンプライアンス面での安全性
Enterpriseプランについては、セキュリティとは別にコンプライアンス面での説明もされています。公式ページは、EUの個人データ保護規則であるGDPR、米カリフォルニア州の消費者プライバシー法であるCCPA、米国で医療情報と教育情報をそれぞれ守るHIPAA・FERPAへの対応を支援していると述べています。あわせて、セキュリティの管理体制を第三者が一定期間にわたって確かめるSOC 2 Type 2という監査も完了していると説明しています。
認証の面でも、ISO/IEC 27001とISO/IEC 27701という情報セキュリティ・プライバシーマネジメントの認証を、API・Enterprise・Eduのサービスで取得しています。さらに、AIマネジメントシステムに関するISO/IEC 42001は、個人向けの製品も対象に含んでいます。
つまり、監査や認証、法令順守の面での対応力が、法人向けのプランでは厚くなっている、と理解しておくとよさそうです。ワークスペースなどチームで使うための機能や、モデルごとの利用回数の上限が緩やかになる、といった実務上のメリットも別にありますが、それはこの記事の主題からは外れるので割愛します。
リスクを減らすためにするべきこと
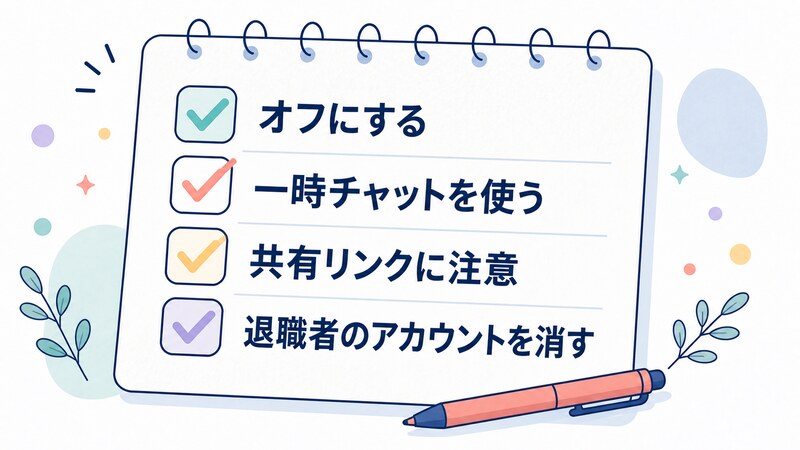
まず基本になるのは、無料プランやPlusプランを使っている場合、「すべての人のためにモデルを改善する」をオフにすることです。あわせて、フィードバックのボタンを安易に押さない、という意識も持っておくとよいでしょう。オフにしていても、フィードバックを送った会話は学習に使われることがあるからです。
次に効くのが、一時チャットモードの活用です。会話は履歴に残らず、学習にも使われず、最長30日で内部からも取り除かれます。用が済んだ会話は、通常の履歴からもこまめに削除するとよいでしょう。
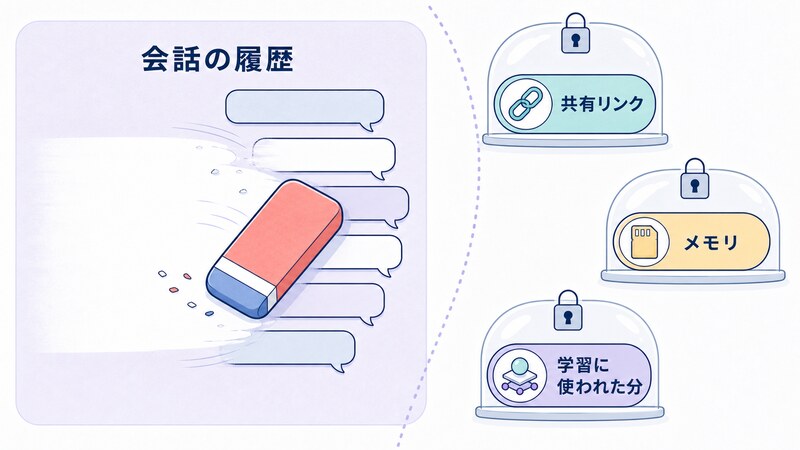
ここで気をつけたいのが、「消した」が届かない場所です。三つあります。ひとつめが共有リンクです。会話を共有リンクにして誰かに渡すと、そのURLを知っている人なら誰でも読めます。相手がその会話をすでに自分の履歴へ取り込んでいた場合、あとから自分側でリンクを削除しても、相手の履歴からは消えません。
ふたつめが「メモリ」です。ChatGPTがユーザーについて覚えている内容は、会話の履歴とは別の場所に保存されています。そのため、元になった会話を削除しても、そこから記憶された内容はメモリに残り続けます。
三つめが、すでに学習に使われた分です。アカウントとの結びつきが切り離されたあとは、会話を削除しても、その分だけは取り消せません。学習をオフにする設定は、これから先の会話にしか効かないということです。この三つは、削除の操作が直接は届かない場所だと覚えておくとよさそうです。
もう1点、広告についても触れておきます。広告が表示されるのはFreeプランとGoプランだけで、Plus・Pro・Business・Enterprise・Eduには表示されません。広告主に会話の内容が渡ることはない、と公式は説明しています。気になる場合は、有料プランへの移行が対策の一つになります。
これらの対策を個々の従業員任せにするのは現実的ではありません。社内でChatGPTの使い方に関するガイドラインを作り、周知しておくことが大切です。機密情報の扱い方や、オフにすべき設定の手順を具体的に書いておくと、実際に運用しやすくなります。
個々の設定に頼りきらないという意味では、Businessプラン以上への移行も選択肢になります。既定でビジネスデータが学習に使われないうえ、管理者がアカウントや権限をまとめて管理できるため、社内でルールを徹底しやすくなります。ただし、その分だけ管理者には社員の会話を見られる立場が生まれる、という点もあわせて理解しておく必要があります。
退職した社員のアカウントも見落とせません。使われなくなったアカウントを放置せず、退職のタイミングで速やかに削除することが、地道ですが有効な対策です。
余談:やはりオンプレが最強か?
少し話がそれますが、そもそも外部のサーバーにデータを送りたくない、という場合の選択肢にも触れておきます。「オープンウェイト」と呼ばれる、モデルの中身の設計図(重み)が公開されたモデルを、自社のサーバー上で動かす方法です。社内に機材を置いて動かすので「オンプレ」と呼ばれます。
OpenAIは2025年8月、gpt-oss-120bとgpt-oss-20bという2つのモデルを、Apache 2.0というライセンスのもとで公開しました。重みは誰でもダウンロードでき、自社の環境で動かせます。
必要な環境もそれほど巨大ではありません。gpt-oss-120bは80ギガバイトのGPU(もとは画像処理用の演算装置で、AIの計算にも使われます)が1枚あれば動き、軽い方のgpt-oss-20bは16ギガバイトほどのメモリがあれば動くとされています。
外部にデータを送らずに済むという安心感はありますが、その分だけ自社で高いセキュリティを担保しながら運用する責任も引き受けることになります。オンプレにしたのに外部から自由にアクセスできてしまう、というのでは本末転倒です。自社にそれだけのスキルやノウハウがあるかどうかも、あわせて考える必要があります。
また、従量課金が発生しない、という点もオンプレのメリットです。電気代はかかりますが、動かし続けても使用量に応じた追加費用はかかりません。
まとめ
会社でChatGPTを使うなら、次の点を押さえておきたいところです。
絶対に対応したいこと
- ガイドラインを策定する
- 機密情報はプロンプトに含めないルールにする
- 「すべての人のためにモデルを改善する」をオフにする
- フィードバックのボタンは安易に押さない
- 退職者のアカウントは削除する(会社管理の場合)
可能であれば対応したいこと
- できればBusinessプラン以上を契約する
- 原則、一時チャットを使うようにする
- 定期的に過去のチャット履歴を削除する
- 共有リンクやメモリの扱いにも注意する
セキュリティリスクをゼロにすることはできませんが、何が消えて、何が残るのかを知っておくだけで、選べる対策は大きく変わります。今日から、どこを直せそうでしょうか。
なお、本記事の内容は情報提供を目的としたものであり、正確性や完全性を保証するものではありません。公開されている情報をもとにした解釈も含まれていますので、その点はご留意ください。本記事を参考にして生じた損害や不利益について、筆者は責任を負いかねます。実施される際は、ご自身の判断と責任において行ってください。
参考にした一次情報
- プライバシーポリシー(入力内容が保存されること、個人データの開示先の根拠)
- How your data is used to improve model performance(既定の学習利用、フィードバック送信時の例外)
- Data Controls FAQ(設定手順、オフにしても保存は続くこと)
- Temporary Chat FAQ(一時チャットの30日保管)
- Enterprise privacy(保存を止められないこと、法人向けの既定の学習方針)
- Security & privacy(プラン共通の暗号化の説明、GDPR等への対応、ISO認証)
- OpenAI におけるエンタープライズプライバシー(AES-256・TLS 1.2+の記載)
- Trust Portal(Data Security)(暗号化に関する記載、対象範囲の留保)
- Can GPT-4o be trusted with your private data?(Wired)(2024年7月31日公開の記事)
- Data usage for consumer services FAQ(削除の30日、学習済みデータの例外、担当者によるアクセス)
- OpenAI公式の説明(NYTのデータ要求への回答)(保全命令の対象プランと義務終了日)
- ChatGPT 料金ページ(現行のプラン名)
- Getting started with identity and provisioning(既定の認証方法、SAML SSO・SCIM)
- Can I change how I log into my account(SSOとソーシャルログインの呼び分け)
- Shared Links FAQ(共有リンクの閲覧範囲、削除後の挙動)
- Memory FAQ(メモリが履歴と別に保存されること)
- Ads in ChatGPT(広告の対象プラン、広告主への非開示)
- Introducing gpt-oss(gpt-ossの公開、必要な実行環境)